Domain orchidee24.de kaufen?
Wir ziehen mit dem Projekt
orchidee24.de um.
Sind Sie am Kauf der Domain
orchidee24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain orchidee24.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
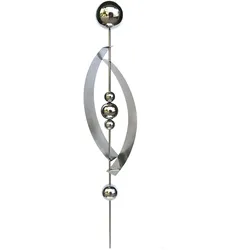
Edelstahl Garten Stecker Kugel Design Garten Beet Blumen Topf Außen Dekoration silberBeschreibung Dieser Gartenstecker bringt neuen Schwung in Ihren Garten. Mit einer Höhe von 140 cm können Sie diese Steck-Deko zum Beispiel in Ihrem Gartenbeet oder in einem großen Blumentopf verwenden. Die modernen Formen mit zwei Bögen und den 5 Kugeln bringen einen neuen Flair in Ihren Außenbereich. Details • Produkttyp: Gartenstecker • Material: Edelstahl • modernes Design • Länge x Breite x Höhe in cm: 23 x 13 x 140 • Gewicht: 1,5 kg Produkttyp: Gartenstecker Material: Edelstahl modernes Design LxBxH: 23 x 13 x140 cm Gewicht: 1,5 kg49,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
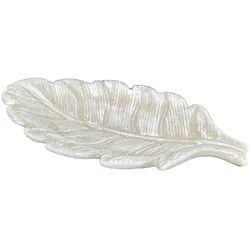
Betonfigur BLATTSCHALE - handgefertigte Dekoration für Garten und HausAlle Betonfiguren stammen aus einer kleinen, deutschen Manufaktur, in der jedes einzelne Exemplar in liebevoller Handarbeit gefertigt wird und ein Unikat ist. Sie sind frost- und witterungsbeständig und sowohl im Garten und auf der Terrasse, als natürlich auch im Innenraum ein wunderschöner Blickfang.22,30 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Levi-Strauss, Claude: Traurige TropenTraurige Tropen , Mit seiner Verbindung von Poesie und Wissenschaft, Reiseroman und ethnologischer Reflexion nimmt dieses Buch eine einzigartige Stellung im Werk von Claude Lévi-Srauss und in der ethnologischen Literatur insgesamt ein. »Traurige Tropen« meint das Aussterben der »primitiven« Kulturen in ihrer Konfrontation mit dem zivilisatorischen sogenannten »Fortschritt«, mit seiner imperialistischen Zerstörungswut und seinen Krankheiten - in diesem Falle das Aussterben der Indianervölker im Mato Grosso (Brasilien). Seine Reflexionen sind nichts weniger als eine Theorie des Verhältnisses von subjektiver Erfahrung und der Möglichkeit objektiver Wissenschaft, von ethnographischer Erfahrung und ethnologischer Modellstruktur sowie von Betrachtung der fremden und politischer Veränderung der eigenen Gesellschaft - eine Grundlegung der strukturalistischen Sozialanthropologie. Eingebettet sind diese theoretischen Überlegungen nicht nur in einen Vergleich zwischen der Kultur der Urbewohner Brasiliens und der Kultur ihrer Kolonialherren, sondern auch in einen universalen Kulturvergleich zwischen Buddhismus, Islam und Christentum. , Lichter & Blinker > Leichtkraftradteile , Auflage: Neuauflage, Erscheinungsjahr: 201205, Produktform: Kartoniert, Titel der Reihe: suhrkamp taschenbücher wissenschaft#240#, Autoren: Levi-Strauss, Claude, Übersetzung: Moldenhauer, Eva, Auflage/Ausgabe: Neuauflage, Seitenzahl/Blattzahl: 424, Abbildungen: 63 Abb., Keyword: Brasilien; Gebiete; Indianer; Länder; STW 240; STW240; Sozialanthropologie; Volkskunde; Völker; Völkerkunde; suhrkamp taschenbuch wissenschaft 240, Fachschema: Brasilien / Gesellschaft~Indianer / Geschichte, Gesellschaft~Indigene Völker~Anthropologie / Kulturanthropologie~Kulturanthropologie, Fachkategorie: Sozial- und Kulturanthropologie, Ethnographie, Region: Brasilien~Frankreich, Warengruppe: TB/Völkerkunde, Fachkategorie: Indigene Völker, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp, Länge: 177, Breite: 108, Höhe: 27, Gewicht: 316, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 231487022,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rothe, Matthias: Tropen des KollektivenTropen des Kollektiven , Horizonte der Emanzipation im Epischen Theater , Ausgleichsbehälter- & Kühlerverschlussdeckel > Motorkühlung , Erscheinungsjahr: 202412, Titel der Reihe: Recherchen##, Autoren: Rothe, Matthias, Seitenzahl/Blattzahl: 250, Themenüberschrift: PERFORMING ARTS / Theater / History & Criticism, Keyword: Bertolt Brecht; Emanzipation; Epik; Episches Theater; Kollektive; Matthias Rothe; Piscator; Tropen; Truppe 31; Weimarer Republik, Fachschema: Theaterwissenschaft - Theatertheorie, Fachkategorie: Geschichte der darstellenden Künste, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 140, Höhe: 20, Gewicht: 430, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Kommt die Orchidee mehrmals in die Blüte?
Ja, viele Orchideenarten können mehrmals im Jahr blühen. Die genaue Häufigkeit und Dauer der Blüte hängt jedoch von der jeweiligen Art und den individuellen Wachstumsbedingungen ab. Einige Orchideen blühen nur einmal im Jahr, während andere mehrmals blühen können. **
-
Wie lange dauert es, bis eine einzelne Blüte einer Orchidee verblüht?
Die Dauer, bis eine einzelne Orchideenblüte verblüht, hängt von der Orchideenart ab. Bei einigen Arten kann eine Blüte nur wenige Tage halten, während andere Arten mehrere Wochen oder sogar Monate blühen können. Es ist auch möglich, dass eine Orchideenpflanze mehrere Blüten gleichzeitig hat, von denen jede zu unterschiedlichen Zeiten verblüht. **


Wie pflege ich eine Mini Orchidee?
Wie pflege ich eine Mini Orchidee? Mini Orchideen benötigen ähnliche Pflege wie normale Orchideen. Stelle sicher, dass sie genügend indirektes Licht erhalten, aber nicht direkter Sonneneinstrahlung ausgesetzt sind. Halte die Luftfeuchtigkeit hoch, indem du die Pflanze regelmäßig besprühst oder in der Nähe eines Luftbefeuchters platzierst. Gieße die Orchidee etwa einmal pro Woche, indem du sie gründlich, aber nicht zu häufig, mit Wasser benetzt. Verwende speziellen Orchideendünger, um sicherzustellen, dass die Pflanze alle notwendigen Nährstoffe erhält. **
Wie pflege ich eine Orchidee richtig?
Wie pflege ich eine Orchidee richtig? Orchideen benötigen viel Licht, aber keine direkte Sonneneinstrahlung. Sie sollten regelmäßig gegossen werden, aber Staunässe vermeiden. Einmal pro Woche sollten die Blätter mit Wasser besprüht werden, um die Luftfeuchtigkeit zu erhöhen. Orchideen sollten in einem speziellen Orchideensubstrat gepflanzt werden und alle paar Jahre umgetopft werden. Es ist auch wichtig, regelmäßig abgestorbene Blüten und Blätter zu entfernen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Papermoon "BLUMEN-GARTEN-WIESE PFLANZE JASMIN BLÜTEN BUNT ORCHIDEE"Vliestapete, BLUMEN-GARTEN-WIESE PFLANZE JASMIN BLÜTEN BUNT ORCHIDEE, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material:...150,10 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Edelstahl Garten Stecker Kugel Design Garten Beet Blumen Topf Außen Dekoration silberBeschreibung Dieser Gartenstecker bringt neuen Schwung in Ihren Garten. Mit einer Höhe von 140 cm können Sie diese Steck-Deko zum Beispiel in Ihrem Gartenbeet oder in einem großen Blumentopf verwenden. Die modernen Formen mit zwei Bögen und den 5 Kugeln bringen einen neuen Flair in Ihren Außenbereich. Details • Produkttyp: Gartenstecker • Material: Edelstahl • modernes Design • Länge x Breite x Höhe in cm: 23 x 13 x 140 • Gewicht: 1,5 kg Produkttyp: Gartenstecker Material: Edelstahl modernes Design LxBxH: 23 x 13 x140 cm Gewicht: 1,5 kg49,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Betonfigur BLATTSCHALE - handgefertigte Dekoration für Garten und HausAlle Betonfiguren stammen aus einer kleinen, deutschen Manufaktur, in der jedes einzelne Exemplar in liebevoller Handarbeit gefertigt wird und ein Unikat ist. Sie sind frost- und witterungsbeständig und sowohl im Garten und auf der Terrasse, als natürlich auch im Innenraum ein wunderschöner Blickfang.22,30 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Levi-Strauss, Claude: Traurige TropenTraurige Tropen , Mit seiner Verbindung von Poesie und Wissenschaft, Reiseroman und ethnologischer Reflexion nimmt dieses Buch eine einzigartige Stellung im Werk von Claude Lévi-Srauss und in der ethnologischen Literatur insgesamt ein. »Traurige Tropen« meint das Aussterben der »primitiven« Kulturen in ihrer Konfrontation mit dem zivilisatorischen sogenannten »Fortschritt«, mit seiner imperialistischen Zerstörungswut und seinen Krankheiten - in diesem Falle das Aussterben der Indianervölker im Mato Grosso (Brasilien). Seine Reflexionen sind nichts weniger als eine Theorie des Verhältnisses von subjektiver Erfahrung und der Möglichkeit objektiver Wissenschaft, von ethnographischer Erfahrung und ethnologischer Modellstruktur sowie von Betrachtung der fremden und politischer Veränderung der eigenen Gesellschaft - eine Grundlegung der strukturalistischen Sozialanthropologie. Eingebettet sind diese theoretischen Überlegungen nicht nur in einen Vergleich zwischen der Kultur der Urbewohner Brasiliens und der Kultur ihrer Kolonialherren, sondern auch in einen universalen Kulturvergleich zwischen Buddhismus, Islam und Christentum. , Lichter & Blinker > Leichtkraftradteile , Auflage: Neuauflage, Erscheinungsjahr: 201205, Produktform: Kartoniert, Titel der Reihe: suhrkamp taschenbücher wissenschaft#240#, Autoren: Levi-Strauss, Claude, Übersetzung: Moldenhauer, Eva, Auflage/Ausgabe: Neuauflage, Seitenzahl/Blattzahl: 424, Abbildungen: 63 Abb., Keyword: Brasilien; Gebiete; Indianer; Länder; STW 240; STW240; Sozialanthropologie; Volkskunde; Völker; Völkerkunde; suhrkamp taschenbuch wissenschaft 240, Fachschema: Brasilien / Gesellschaft~Indianer / Geschichte, Gesellschaft~Indigene Völker~Anthropologie / Kulturanthropologie~Kulturanthropologie, Fachkategorie: Sozial- und Kulturanthropologie, Ethnographie, Region: Brasilien~Frankreich, Warengruppe: TB/Völkerkunde, Fachkategorie: Indigene Völker, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp, Länge: 177, Breite: 108, Höhe: 27, Gewicht: 316, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 231487022,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rothe, Matthias: Tropen des KollektivenTropen des Kollektiven , Horizonte der Emanzipation im Epischen Theater , Ausgleichsbehälter- & Kühlerverschlussdeckel > Motorkühlung , Erscheinungsjahr: 202412, Titel der Reihe: Recherchen##, Autoren: Rothe, Matthias, Seitenzahl/Blattzahl: 250, Themenüberschrift: PERFORMING ARTS / Theater / History & Criticism, Keyword: Bertolt Brecht; Emanzipation; Epik; Episches Theater; Kollektive; Matthias Rothe; Piscator; Tropen; Truppe 31; Weimarer Republik, Fachschema: Theaterwissenschaft - Theatertheorie, Fachkategorie: Geschichte der darstellenden Künste, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 140, Höhe: 20, Gewicht: 430, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kommt die Orchidee mehrmals in die Blüte?
Ja, viele Orchideenarten können mehrmals im Jahr blühen. Die genaue Häufigkeit und Dauer der Blüte hängt jedoch von der jeweiligen Art und den individuellen Wachstumsbedingungen ab. Einige Orchideen blühen nur einmal im Jahr, während andere mehrmals blühen können. **
-
Wie lange dauert es, bis eine einzelne Blüte einer Orchidee verblüht?
Die Dauer, bis eine einzelne Orchideenblüte verblüht, hängt von der Orchideenart ab. Bei einigen Arten kann eine Blüte nur wenige Tage halten, während andere Arten mehrere Wochen oder sogar Monate blühen können. Es ist auch möglich, dass eine Orchideenpflanze mehrere Blüten gleichzeitig hat, von denen jede zu unterschiedlichen Zeiten verblüht. **
-
Wie pflege ich eine Mini Orchidee?
Wie pflege ich eine Mini Orchidee? Mini Orchideen benötigen ähnliche Pflege wie normale Orchideen. Stelle sicher, dass sie genügend indirektes Licht erhalten, aber nicht direkter Sonneneinstrahlung ausgesetzt sind. Halte die Luftfeuchtigkeit hoch, indem du die Pflanze regelmäßig besprühst oder in der Nähe eines Luftbefeuchters platzierst. Gieße die Orchidee etwa einmal pro Woche, indem du sie gründlich, aber nicht zu häufig, mit Wasser benetzt. Verwende speziellen Orchideendünger, um sicherzustellen, dass die Pflanze alle notwendigen Nährstoffe erhält. **
-
Wie pflege ich eine Orchidee richtig?
Wie pflege ich eine Orchidee richtig? Orchideen benötigen viel Licht, aber keine direkte Sonneneinstrahlung. Sie sollten regelmäßig gegossen werden, aber Staunässe vermeiden. Einmal pro Woche sollten die Blätter mit Wasser besprüht werden, um die Luftfeuchtigkeit zu erhöhen. Orchideen sollten in einem speziellen Orchideensubstrat gepflanzt werden und alle paar Jahre umgetopft werden. Es ist auch wichtig, regelmäßig abgestorbene Blüten und Blätter zu entfernen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.